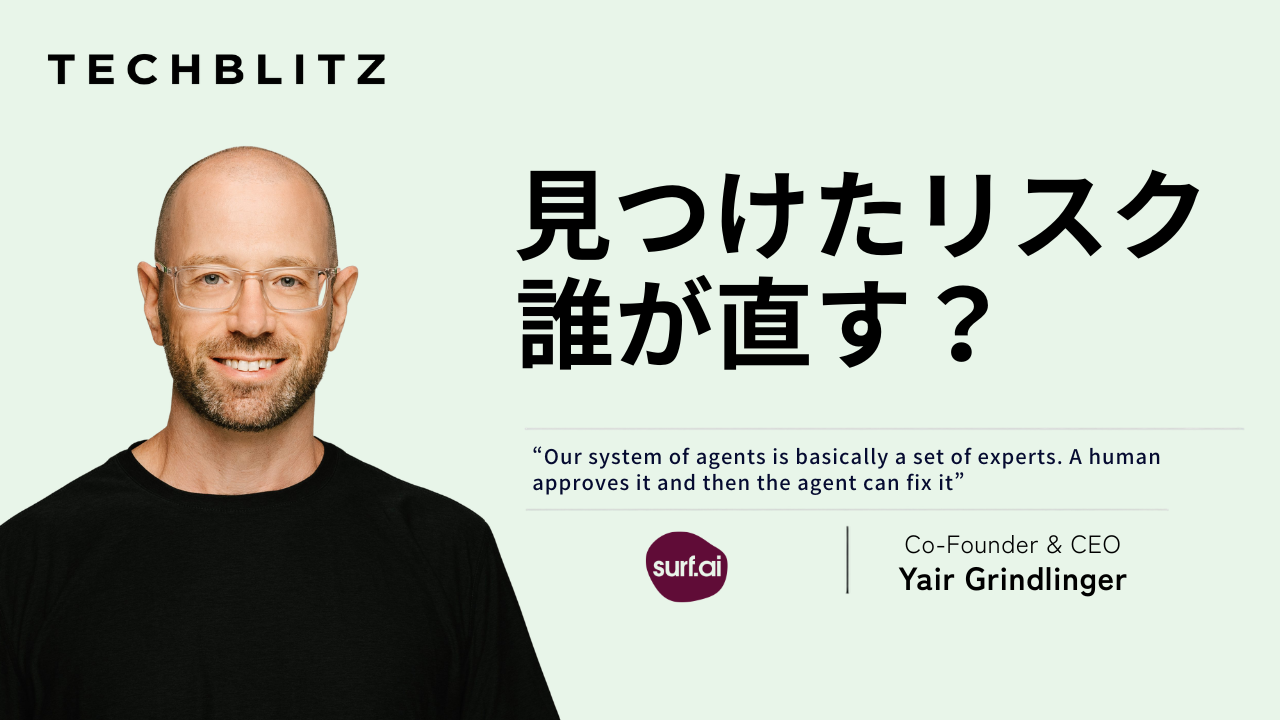
企業のセキュリティ対策は、問題を見つけて終わりではない。「どのシステムに影響があるのか」「誰に対応を頼めばよいのか」を調べ、実際に問題を解決する必要がある。ところが、社内にはさまざまなシステムがあり、担当する部署も異なる。次々と届く警告に、限られた人数では対応が追いつかないのが現実だ。
こうした現場の負担を減らそうとしているのが、NYに拠点を構えるSurf AI(サーフAI)だ。同社のサービスでは、製品や業務ごとに得意分野を持つAIエージェントが連携。必要な情報を集め、担当者に対応を提案し、人間の承認を得たうえで問題の修復まで進める。強みは、社内のシステムと担当者のつながりを把握し、「誰に確認し、どこを直すべきか」を判断するための仕組みにある。
同社は2024年に創業し、2026年3月にステルスモードから脱して事業を公表。Accel(アクセル)などの投資家から5,700万ドルの資金調達を発表した。AIに日々のセキュリティ業務を任せるには、どのような仕組みが必要なのか。共同創業者兼CEOのヤイール・グリンドリンガー(Yair Grindlinger)氏に、技術の特徴と日本市場への展望を聞いた。
目次
・製品を導入しても解消しない運用の負担
・製品ごとの専門エージェントが承認から修復まで連携
・担当者と影響範囲を把握するContext Graph
・実行には小規模言語モデルを使い人との対話にLLMを使う
・既存製品を生かしてアカウント管理や脆弱性対応を自動化
・セキュリティチームの業務基盤を目指し海外展開へ
・人間が方向性と責任を担いAIが日々の実務を支える
製品を導入しても解消しない運用の負担
―Surf AIを立ち上げた背景を教えてください。
私は軍のサイバーセキュリティ将校としてキャリアを始め、その後、複数のセキュリティ企業に経営者や共同創業者、投資家として関わってきました。直近ではFireLayers(ファイアレイヤーズ)がProofpoint(プルーフポイント)に買収され、同社に6年以上在籍しました。最終的には戦略担当のシニア・バイス・プレジデントを務めています。
そこで多くのCISO(最高情報セキュリティ責任者)と話す中で、共通する課題が見えてきました。セキュリティの仕組みを整えても、それを日々の業務として動かし続けることが難しいのです。この課題を解決するため、プルーフポイント出身のメンバーらとSurf AIを立ち上げました。
―現場では、具体的に何が起きているのでしょうか。
大企業は40、50、60、ときにはそれ以上のセキュリティ製品を使っています。それぞれが問題を検知し、アラートを出します。さらに、SaaSやクラウド上の多数のアプリケーションにも、設定不備や脆弱性への対応が必要です。管理対象となるデジタル資産や、人・システムの識別情報であるアイデンティティは、数十万から数百万に及ぶこともあります。
一方、それらに対応するチームの人数は限られています。大量に届く情報を、実際に組織を安全にする行動へどうつなげるか。これが長年の課題でした。
AIによって、これまで難しかった作業を自動化できるようになりました。ただし、攻撃側もAIを使い、スピードと効率を高めています。防御する側も、検知された問題や設定不備、脆弱性への対応を速め、より多くの問題を処理できるようにする必要があります。
製品ごとの専門エージェントが承認から修復まで連携
―Surf AIは、検知された問題をどのように修復につなげるのですか。
私たちのシステムは、いわば「専門家の集団」です。Wiz(ウィズ)、CrowdStrike(クラウドストライク)、Palo Alto Networks(パロアルトネットワークス)、ServiceNow(サービスナウ)、Amazon Web Services(AWS)といった製品やサービスごとに、それを扱う専門エージェントがあり、互いに連携します。
例えば、ウィズやクラウドストライクが問題を検知したら、それをきっかけに一連の処理を始めます。サービスナウを担当するエージェントが対応を管理するチケットを作成し、クラウドストライクを担当するエージェントが対象資産に関する脅威情報を集める。それぞれが作業を進め、実施した内容をチケットに記録します。
次に、その資産を管理し、対応を承認すべき人を特定します。「この問題が見つかりました。収集した情報はこちらで、推奨する対応はこれです。実行してよいですか」と伝え、承認を得てからエージェントが修復を実行します。人間が判断に関わる仕組みを保つことが重要です。
これまでは、こうした情報収集や調整の多くを人が手作業で行っていました。時間もコストもかかるため、すべての問題に対応しきれません。エージェントが一連の処理を担えば、問題解決までの平均時間を短縮するとともに、同じチームでもより多くの問題に対処できるようになります。
担当者と影響範囲を把握するContext Graph
―AIエージェントを使う他のツールに対して、どこに差別化の軸を置いていますか。
大きく2つあります。最も重要なのは、当社の中核技術であるContext Graphです。もう1つは、エージェントを連携させ、企業が求める一貫性や安全性、監査可能性を備えた形で処理を実行する仕組みです。
エージェントにシステムの変更や修復を任せるには、その企業の組織と資産を深く理解させる必要があります。対象は何か、誰が管理しているか、何によって維持されているか、ほかの資産とどのような依存関係があるか。問題が見つかったという情報だけでは、実行に必要な判断材料が足りません。
ところが、その判断材料は一か所にまとまっていません。ID管理、人事、IT資産管理、問い合わせや作業の記録など、さまざまなシステムに分散しています。私たちはそれらをAPI経由で集め、資産や人、それぞれの関係をグラフ構造で整理します。
―どのような情報をつなぎ合わせるのでしょうか。
例えば、認証やアクセス権を管理するシステムから、アイデンティティに関する情報を取得します。人事システムからは、誰が在籍し、誰が退職したか、誰が誰の上司に当たるかといった情報を集めます。チケット管理システム、IT資産の構成情報を管理するCMDB、資産そのもの、社内のコミュニケーションチャネルも情報源です。
それらをまとめて構築したグラフを使い、顧客ごとにGNN(グラフニューラルネットワーク)という、データ間の関係を学習するAIモデルを訓練します。各顧客は、自社のデータとグラフに基づく専用のモデルを持つことになります。
これによって、資産の担当者や、変更が及ぼす影響範囲を把握できます。例えば、担当者が異動・退職したり、育児休業に入ったりしている場合でも、誰に対応を求めるべきかを特定するための情報が得られます。ある資産を変更した際に、ほかのどの資産に影響が及ぶかも把握できます。
エージェントが実際に処理を進めるには、こうした組織固有の情報が欠かせません。データと学習済みモデルは顧客ごとのテナント、つまり顧客ごとに分離された利用環境内に置き、他の顧客からアクセスできないようにしています。
実行には小規模言語モデルを使い人との対話にLLMを使う
―もう1つの差別化である、実行の仕組みについて教えてください。
企業のシステムを操作するエージェントには、指示した処理を正確に実行することが求められます。回答が正しいときも間違っているときもある、という状態では困ります。複数のエージェントを連携させながら、一貫した動作、安全性、後から処理を確認できる監査可能性を確保しなければなりません。
そこで、各製品を操作するエージェントには、LLM(大規模言語モデル)ではなくSLM(小規模言語モデル)を使っています。ウィズのエージェント、サービスナウのエージェントといった具合に、それぞれが特定のスキルに特化しています。依頼の意図を理解し、担当するプラットフォームで適切なスキルを使って処理を実行する設計です。
LLMを使うのは、人間とコミュニケーションを取る部分です。「何が検知されたか」「どのような情報を集め、記録を更新したか」「どの対応を推奨するか」を人に伝えるエージェントには、LLMを用います。
組織と資産の関係を把握するGNN、特定の操作を担うSLM、人との対話を担うLLMという役割分担です。これらを顧客のテナント内で動かし、エージェント同士の処理を制御することで、企業が信頼して利用できる仕組みを目指しています。
既存製品を生かしてアカウント管理や脆弱性対応を自動化
―主にどのような業務で使われていますか。
主要な用途は2つです。1つは、アイデンティティを適切な状態に保つ「アイデンティティ・ハイジーン」です。使われていない休眠アカウント、管理者が不明になったアカウント、重複アカウント、過剰な権限を持つアカウントを整理します。多要素認証の設定不備への対応や、証明書、認証などに使うトークンの管理も含まれます。
管理対象は人のアカウントだけではありません。システムやAIエージェントのアイデンティティにも対応が必要です。ここでも、既存のOkta(オクタ)やEntra(エントラ)などのID管理システムを置き換えるわけではありません。導入済みの製品を使い続けながら、運用を支え、その投資から十分な価値を引き出せるようにします。
もう1つは、脆弱性への対応を一連の工程として管理することです。既存のセキュリティ製品が脆弱性や設定不備を見つけた後には、関連情報の収集、重複の確認、問題のグループ化、対象資産の担当者への提示、影響範囲の把握といった作業が必要です。私たちは、その検知後の対応を支えます。
導入企業にはCushman & Wakefield(クッシュマン・アンド・ウェイクフィールド)、Marcus & Millichap(マーカス・アンド・ミリチャップ)、VetCor(ベットコー)などがあり、さまざまな規模の企業に利用されています。
―料金は何を基準に決まりますか。
顧客が求めるのは、費用の見通しを立てやすいことです。純粋な従量課金では予測が難しいため、顧客と話し合い、「ゴール」という単位で課金するモデルにしました。
ゴールとは、証明書管理、脆弱性への対応、休眠アカウントや管理者不明のアカウントの整理、退職者への対応など、実施したい業務のことです。それぞれについて、処理を開始する条件となるトリガーと、実行するワークフローを定義し、1つのゴールとして扱います。
Image : Surf AI HP
セキュリティチームの業務基盤を目指し海外展開へ
―事業の現状と、今後の成長に向けた方針を教えてください。
商用展開を始めてから、取材時点で3〜4か月ほどです。それ以前は製品開発を進めていました。従業員は70人を超え、顧客数や導入、PoC(実証実験)が速いペースで増えています。
最優先は、導入いただいた顧客に満足してもらうことです。そのために密に連携し、自動化する業務を増やしていきます。最初は数件でも、そこから10、20、50と用途を広げ、セキュリティチームにとっての「オペレーティングシステム」のような存在にしたいと考えています。
―日本を含む海外展開は、どのように考えていますか。
現在は米国市場に集中しています。米国での販売の進め方が固まったと判断できれば、2027年には海外展開を始めたいと考えています。
日本でも複数のリセラーと初期的な対話をしています。ただし、まだ提携関係はなく、どのようなパートナーシップにするかも決めていません。市場について学びながら、実際の進出に近づいた段階で選択していきます。
米国ではOptiv(オプティブ)、Guidepoint(ガイドポイント)、World Wide Technology(ワールド・ワイド・テクノロジー)などと協業しています。いずれも企業に複数のセキュリティ製品を販売しているパートナーです。すでに販売した製品を日々の運用に結び付け、その投資価値を高める役割として、当社の製品を提案してもらっています。
―AWS Marketplaceでの提供には、どのような意味がありますか。
すでにAWSと取引している企業が、その関係を通じて当社製品を購入できる点は大きな利点です。また、製品自体もAWS上で動き、複数の顧客で基盤を共有する提供形態に加えて、大規模な組織には分離した専用テナントも提供できます。
さらに、顧客が使うAWS環境も、当社が運用を支える対象です。設定不備や使われていない資産への対処、アイデンティティや証明書の管理などに活用できます。AWSは販売経路であり、製品の稼働基盤であり、顧客のセキュリティ対策を支える対象でもあります。
人間が方向性と責任を担いAIが日々の実務を支える
―AIエージェントが普及した先で、人間の役割はどう変わると考えますか。
人間には、引き続き重要な役割が2つあります。1つは、人とコミュニケーションを取り、相手を理解することです。事業に何が必要なのか、それを担う人が何を求めているのかを理解し、協力しながらセキュリティやITの取り組みを調整する。AIの時代には、人はこれまで以上に人間らしくある必要があります。
もう1つは、説明責任を持つことです。AIエージェント自身が、人間と同じように責任を負うわけではありません。だからこそ、エージェントを使うシステムに対して、人間が責任を持ち続けることが重要です。
人間が方向性を定め、例外に対処し、説明責任を担う。そのもとで、AIエージェントが日々のセキュリティ業務を動かしていく。私たちは、そのためのプラットフォームをつくっています。