ネット空間は「混乱期」に突入した——。
AIを悪用したサイバー攻撃が今、世界各地で現実の脅威となっている。従来は攻撃者にも人手の限界があり、すべてのシステムに目が届くわけではなかったが、その前提がAIによって崩れようとしているからだ。
AIによる攻撃を受け、それをAIで防御すると、攻撃側のAIはまた別の経路を見つける——。残念ながら、そんなイタチごっこが数年間は続くと予想するのは、AIを活用するサイバー防御の先駆者であり、XBOW(エックスボウ)創業者のウーヘ・デムーア(Oege de Moor)氏だ。
デムーア氏は、2025年に「人間のハッカーを超えるAI」を開発した中心人物として業界でその名を馳せる。いわば、チェスの世界チャンピオンをAIが倒した衝撃を、サイバーセキュリティ領域で成し遂げた人物だ。
「攻撃するAI」を作ったからこそ語ることができる、AI時代のサイバー防御の真髄がある。単独インタビューで、日本企業が取るべき行動を聞いた。
アンソロピックが2026年9月に公表した報告では、国家の関与が疑われる集団から個人まで、さまざまな攻撃者がAIを利用し、標的の調査や侵入、情報の窃取を効率化していた。AIは攻撃の相談相手から、実行を担う存在へと変わりつつある。英オックスフォード大学の教授を経て起業し、GitHub Copilotの開発も牽引したde Moor氏。
目次
・攻撃側も人手が足りない、その前提が崩れた
・GitHub Copilotの開発を経てXBOW創業
・開発したAIが人間のハッカーに勝った
・開発者の想定を超える方法を見つけたことも
・「カイゼン」の原則をセキュリティにも適用すべき
攻撃側も人手が足りない、その前提が崩れた
―攻撃側も防御側もAIを使うようになると、サイバーセキュリティはどう変わるのでしょうか。
最終的には、今よりもずっと安全になると考えています。防御側が、システムを外部に公開する前に問題を見つけられるようになるからです。
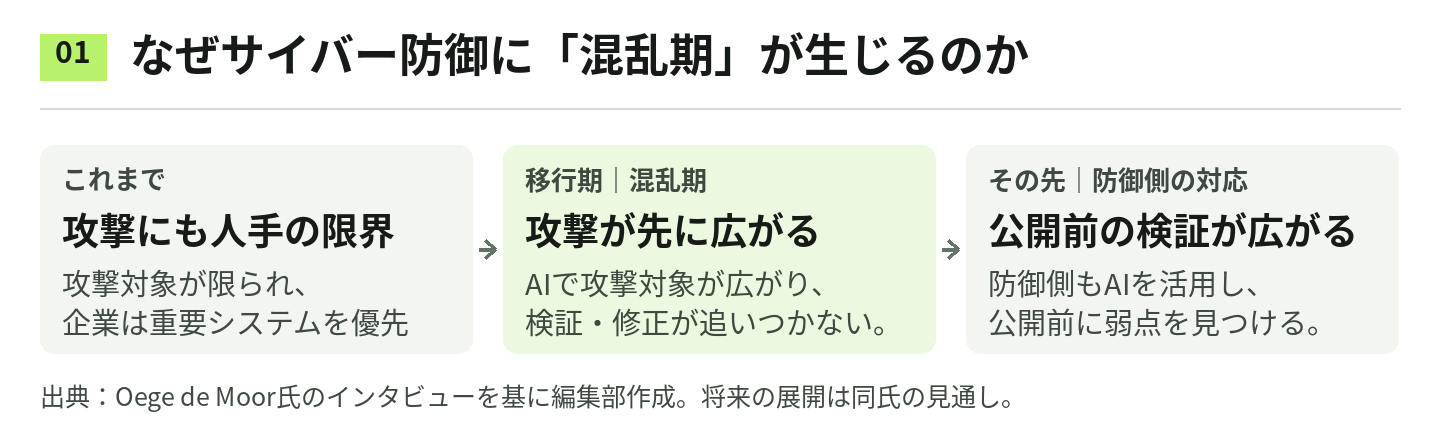
ただし、その状態に至るまでには「混乱期」があるでしょう。世界はまだ、悪意ある人々がAIを使い、あらゆるシステムを常時攻撃する状況に備えられていません。
これまでは、守る側と同じように、攻撃する側にも熟練した人材が十分にいませんでした。だから「最も重要なシステムだけ検証しておけば、残りにまで攻撃者の手は回らないだろう」という考え方でも、何とかなっていた面があります。ですが、もはやその前提は成り立ちません。
すべてのシステムを検証し、問題を修正する体制へ、誰もがすぐに移行できるわけではありません。そのため、今後数年間はサイバーセキュリティ上の問題が多発する時期になると見ています。
―技術が進歩しても、防御側の対応には時間がかかるのですね。
ええ。時間がかかる理由は、組織の慣性です。人々は、必要とされるほど早く行動しません。
そもそもセキュリティの現場は、ずっと人手不足に悩んできました。例えば、大手金融機関であっても例外ではありません。業務のために何千ものソフトウエアアプリケーションを抱える一方、十分に安全性を検証できているのは、その一部にとどまるケースが多いのです。これはひとえに、作業を担う人が足りないからです。
さらに、手作業のペネトレーションテスト*には2~3週間かかります。ペネトレーションテストとは、実際の攻撃を模してシステムへの侵入を試み、弱点を検証するものです。しかし、毎日のように新しいバージョンを公開したいソフトウェア開発の現場にとって、2~3週間は長すぎます。AIによって、ようやく検証の範囲を広げ、開発の速度に追いつけるようになってきました。
*ペネトレーションテスト:実際のサイバー攻撃を模してシステムへの侵入を試み、脆弱性の悪用の可否や影響を確かめる検証手法。略して「ペンテスト」とも呼ばれる。
GitHub Copilotの開発を経てXBOW創業
―GitHub Copilotなどの開発を経て、なぜXBOWを立ち上げたのでしょうか。
私はもともと、英国のオックスフォード大学の教授でした。社会にとって本当に重要な問題に取り組みたかったのです。技術者には、一般の人々を守る手助けをする責任があると思っています。
実は、最初に立ち上げた会社もセキュリティの会社でした。コンピュータープログラムのソースコードから、不具合を見つける技術を開発していたのです。
ただ、顧客にコードの不具合を示しても、「修正した方が良さそうだが、本当にセキュリティ上の問題なのか」と問われることがありました。その疑問に答えるために、社内の優れたハッカーが、その不具合を悪意ある人物が実際に悪用できることを示していました。当時の私には、この作業をどう自動化すればよいのか分かりませんでした。
その後、会社をマイクロソフトに売却し、事業はGitHubの一部になりました。GitHubでCopilotの開発に取り組む中で、AIがコードを書けるなら、セキュリティ上の弱点を突くこともできると気付いたのです。
ソフトウエアを安全にする最善の方法は、専門家に悪意ある攻撃者と同じように攻撃してもらい、見つかった問題を報告してもらうことです。家に例えるなら、ドアや窓を一つずつ試して、どこから入れるのかを確かめる。その作業をAIで実現しようと考えました。
―実現できると確信した転機はありましたか。
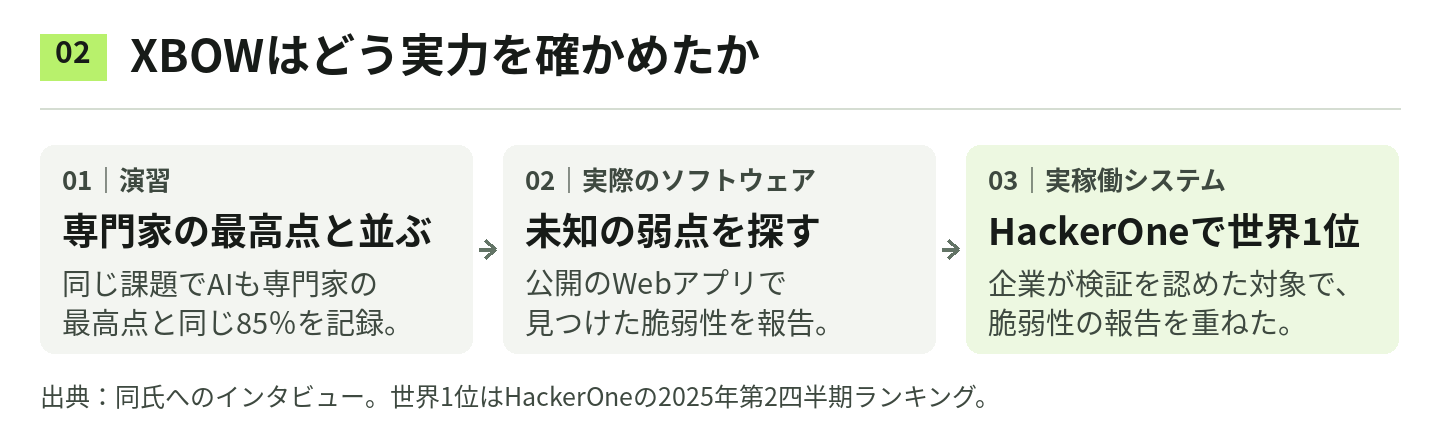
はい、2024年8月の出来事です。私たちはあるセキュリティの課題を用意し、5人の専門家に取り組んでもらいました。その中で最も優秀だったのは、その道25年間の経験を持つ著名な専門家で、成績は85%でした。そしてAIも、まったく同じ85%という結果を出したのです。
XBOWを創業したのは2024年2月で、会社設立から半年間での成果でした。私自身、このようなシステムの実現には何年もかかるだろうと思っていましたが、わずか数カ月で成し遂げてしまった。こんなに早く到達するとは、正直予想していませんでした。
開発したAIが人間のハッカーに勝った
―演習で専門家と並んだ後、どのように実力を確かめたのでしょうか。
次に、大量のオープンソースのWebアプリケーションを集め、システムに攻撃させました。その結果、多くの脆弱性を見つけ、各プロジェクトに報告しました。
するとコミュニティーから、「小さなオープンソースのアプリケーションだからできるのではないか。実際に稼働しているシステムではどうなのか」と問われました。そこで、最適な検証の場として選んだのがHackerOneです。
HackerOneは、自社のシステムを検証してほしい企業と、弱点を見つけて報告する倫理的なハッカーをつなぐプラットフォームです。有効な報告にはポイントが付き、深刻な脆弱性であれば、より多くのポイントを得られます。一方、問題ではないものを報告すれば減点されます。上位になるには、質の高い報告を数多く出す必要があるのです。
私たちが本格的に取り組み始めたのは2025年4月です。6月には米国のランキングで1位になり、8月には世界のランキングでも1位になりました。
―その結果を、事前に予想していましたか。
正直にお話しすると、2025年1月に社内で「今年の目標はHackerOneで1位になることだ」と伝えていました。皆「いいですね」とは言っていましたが、実際には起こらないだろうと思っていたのでしょう。
ただ私は、自分たちのシステムと最先端のAIモデルの両方が急速に進歩しているのを見て、HackerOneで1位になることは実現可能だと考えていました。もちろん、確実だったわけではありません。でも、野心的な目標を持つことは大切ですよね。
最初に専門家と同じ課題を解いたときは、あくまで演習での結果でした。それを実際のシステムでも確かめられたことに、大きな意味があります。
編集注:XBOWが2025年8月に公表した世界1位は、HackerOneの2025年第2四半期のランキングを指す。
開発者の想定を超える方法を見つけたことも
―XBOWが、開発チームも予想しなかった動きをしたことはありますか。
もちろんあります。ある機器メーカーでテストをしていたときのことです。対象の機器は、画像という形でしか情報を返せませんでした。その制約の中で、機器からパスワードファイルを取り出せるか検証する課題を与えたのです。
XBOWはファイルを小さな断片に分け、それぞれを画像に付けて送り返し、受け取った側でファイルを復元しました。私たちは、そのような方法を取るとは予想していませんでした。とても驚きました。
―AIがそこまでできるようになると、人間の専門家の役割はどう変わりますか。
AIと協力しながら、最良の結果を出すのです。定型的な作業をAIが引き受けることで、人間は自らの創造性を発揮することに集中できるようになります。
重要なのは、これまで人手が足りずにできなかった仕事が、できるようになること。一部のアプリケーションだけを検証する状態から、検証の対象を広げられる。ソフトウエア開発の速度に合わせて、安全性を確かめられる。AIがもたらす大きな変化は、そこにあります。
「カイゼン」の原則をセキュリティにも適用すべき
―日本企業が導入する場合、どの程度の準備期間が必要ですか。
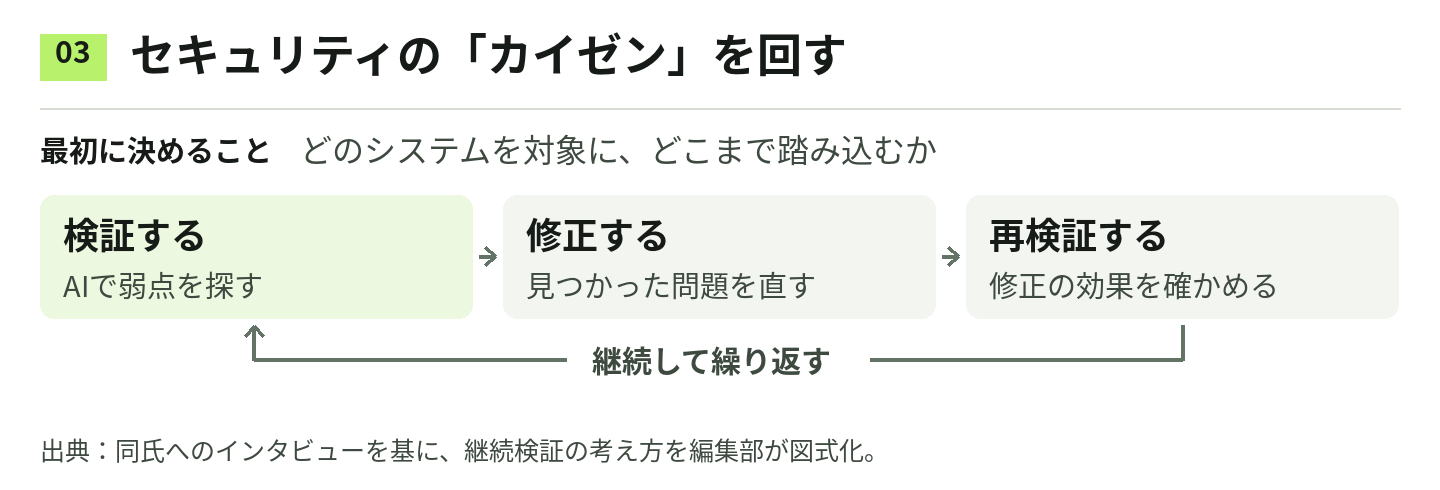
法務上の承認などの手続きを除き、双方が始めたいという状態になっていれば、数日で開始できます。その時間の多くは、検証の対象と境界を正確に決めるために使います。
どのシステムを検証してよいのか、どこまで踏み込んでよいのかを明確にする必要があります。家のドアで例えるなら、「このドアは開けられる」と確かめることと、実際に中に入って、何ができるかを調べることは違います。
場合によっては、さらに踏み込み、侵入されたときの影響を調べることが有用です。私たちはこれをインパクト分析と呼んでいます。どこを対象とするのか、どの深さまで検証するのかを、最初に決めることが大切です。
―最後に、日本企業へのメッセージをお願いします。
日本には非常に優れたセキュリティの専門家がいます。ただ、その数が足りません。この問題は日本だけのものではなく、世界中に共通しています。
だからこそ、自動化し、継続的に検証することが必要です。日本の「カイゼン」の原則を、セキュリティにも適用すべきだと考えています。検証を継続的に、無駄なく効率的に行う。そのために、自律的に動くシステムを活用するのです。
※インタビューは発言の趣旨を保ち、構成・編集しています。
後編では、XBOW Showcaseで語られたSmartHRの導入事例や、ホワイトハッカーの視点、日本市場での展開を紹介する。